
João Hayashi revela invasão do seu computador; Jurojin se defende de acusações

Fernando Potrick

O escândalo envolvendo a invasão de computadores de jogadores de high stakes ganhou novos capítulos nesta quinta-feira (1). Depois de Manuel Saavedra revelar publicamente que teve sua máquina comprometida, o brasileiro João Hayashi também confirmou ter sido uma das vítimas.
Paralelamente, novas informações passaram a relacionar contas suspeitas ao caso, enquanto o Jurojin, uma das ferramentas utilizadas como vetor do ataque, divulgou sua primeira manifestação detalhada sobre o ocorrido.
A confirmação de Hayashi veio através do seu Instagram nesta quinta-feira (1) e amplia o alcance do episódio e mostra que o problema também atingiu o poker brasileiro. O profissional revelou nas redes sociais que seu computador esteve entre as máquinas comprometidas. O que chama atenção é que, neste tempo, o jogador inclusive venceu um bracelete da WSOP Online.
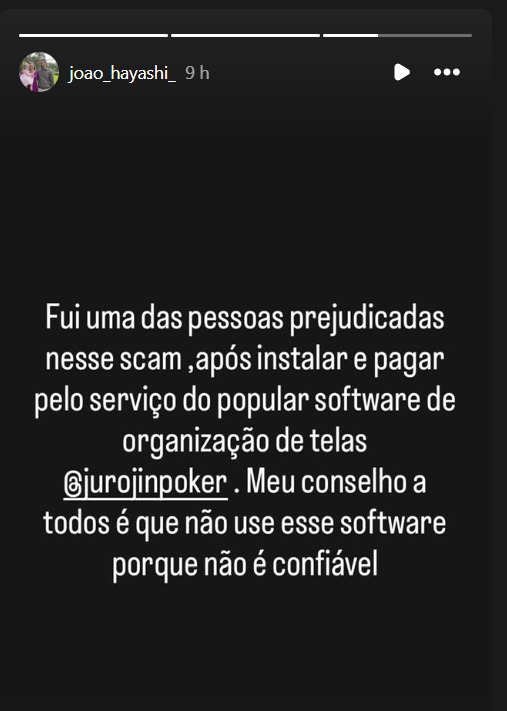
Hayashi passa a integrar uma lista de jogadores que começaram a se identificar publicamente após a investigação ganhar repercussão. O caso mais detalhado até agora é o de Manuel Saavedra, o “J0hn Mcclean”. O espanhol afirmou que o software permaneceu instalado em seu computador por mais de um ano e que, durante esse período, o responsável pelo acesso conseguia visualizar suas cartas e se sentava nas mesmas mesas para enfrentá-lo. Saavedra também relatou que o suspeito chegou a abrir mesas heads-up especificamente para jogar contra ele.
A investigação conduzida pelo perfil WolfSec0x0, no X, estima que cerca de 30 jogadores de high stakes tenham sido alvos. O mecanismo utilizava o MeshCentral, software legítimo de gerenciamento remoto, para instalar o chamado Mesh Agent nas máquinas. Uma vez ativo, o operador poderia acompanhar a tela em tempo real, incluindo olhar as cartas fechadas, e controlar o computador à distância.
Jurojin confirma comprometimento
O Jurojin confirmou que seu sistema foi utilizado como um dos caminhos para atingir parte das vítimas. Segundo a empresa, entre junho de 2025 e junho de 2026, um invasor conseguiu substituir de forma intermitente o pacote de atualização entregue a um grupo específico de usuários por versões adulteradas, algumas contendo a ferramenta de acesso remoto.
A empresa afirma que o ataque foi direcionado e realizado manualmente, e não uma distribuição indiscriminada de malware. Os alvos eram principalmente jogadores de high stakes. O Jurojin acrescentou que o mesmo agente também comprometeu o IntuitiveTables e utilizou páginas de phishing que imitavam salas e ferramentas conhecidas do poker.
Em sua defesa, a empresa informou ter identificado as versões comprometidas, preservado registros com as datas de distribuição e enviado relatórios a equipes de segurança e autoridades. A companhia também diz ter reforçado seus sistemas, restringindo acesso a configurações críticas, registrando downloads realizados nos servidores e adicionando múltiplos fatores de autenticação.
Suspeitas recaem sobre contas de um jogador
Outra frente da investigação tenta identificar quem utilizava a informação obtida através dos computadores comprometidos. Segundo o portal Poker-Red, o canadense Paul Gregg aparece como principal suspeito nas informações divulgadas pela comunidade, com diferentes fontes relacionando seu nome a contas utilizadas em várias plataformas. Essas associações e a responsabilidade pelos ataques, entretanto, permanecem como acusações em investigação, e não como conclusões judiciais.
| Sala | Nick |
| GGPoker | Paul Gregg |
| CoinPoker | Europe |
| WPN | JackKlompus |
| WPN | OxOO |
| WPN | Ez[Pz] |
Os jogadores que revisaram os históricos apontam que algumas das contas suspeitas concentravam grande parte de suas mãos contra adversários específicos. A hipótese investigada é justamente que esses jogadores fossem os donos dos computadores comprometidos, permitindo ao operador conhecer suas cartas durante as partidas.
Patrick Leonard também tem sido uma das vozes mais ativas na repercussão do caso. O britânico já havia compartilhado o relato de Saavedra e chamado atenção para o impacto financeiro e psicológico de um profissional passar meses perdendo e questionando o próprio jogo sem saber que seu adversário poderia estar enxergando suas cartas.

O tamanho real do prejuízo ainda é desconhecido. O que já está confirmado é que versões comprometidas de softwares utilizados por profissionais chegaram a computadores específicos e permitiram acesso remoto às máquinas. Agora, a investigação busca estabelecer quem operava o sistema, quais contas se beneficiaram da vantagem e quanto dinheiro pode ter sido retirado dos jogadores durante o período em que o esquema esteve ativo.
Acompanhe todas as notícias do poker em tempo real: siga nossos canais no WhatsApp e Telegram.
Foto: KSOP.


